Cette actualité en 30 secondes
- 678 000 contribuables touchés : revenus, adresse, quotient familial et parfois patrimoine immobilier sont entre les mains de cybercriminels — pas les mots de passe ni les RIB.
- Un fraudeur peut vous appeler en citant votre revenu exact : ce n'est plus un gage de légitimité, c'est désormais un signal d'alarme.
- Virement de souscription ou changement de RIB reçu par e-mail ? Vérifiez toujours l'IBAN via le site officiel de la société de gestion avant d'agir.
- Contrôlez l'agrément AMF et l'immatriculation ORIAS de tout interlocuteur qui vous démarche, et consultez la liste noire AMF/ACPR avant tout versement.
- En cas de tentative de fraude : signalez sur cybermalveillance.gouv.fr, transférez les SMS au 33700 et conservez toutes les preuves pour déposer plainte.
Le 13 août 2026, la Direction générale des Finances publiques (DGFiP) a confirmé qu'un accès illégitime à son système d'information avait permis la consultation et l'extraction de données fiscales concernant 678 000 particuliers et professionnels français, à la suite de deux intrusions survenues fin juin et fin juillet 2026. La confirmation officielle intervient après les revendications publiques d'un attaquant se faisant appeler ZeroBytes, qui affirme avoir dérobé 678 438 lignes de données et déjà vendu une partie des informations à plusieurs acheteurs pour plusieurs milliers d'euros.
Dans la foulée, l'administration a également reconnu la consultation de données cadastrales, avec environ 200 000 comptes présents dans ses fichiers fonciers concernés, même si la compromission complète du Serveur Professionnel de Données Cadastrales (SPDC) telle que revendiquée par ZeroBytes reste, à ce stade, partiellement documentée et en cours d'analyse technique. Le ministère de l'Économie précise que les données cadastrales potentiellement consultées recouvrent notamment les adresses et les surfaces de biens immobiliers, ce qui ouvre la possibilité d'un croisement entre revenus, situation fiscale et patrimoine immobilier des contribuables.
Pour les épargnants, il ne s'agit pas d'un incident purement technique. Les informations concernées ne sont pas des mots de passe, mais des indicateurs de richesse : revenu fiscal de référence, adresse, composition du foyer, et pour certains, liens avec leur patrimoine immobilier. De quoi bâtir des profils de solvabilité extrêmement précis — exactement la matière première des escroqueries financières les plus sophistiquées, en particulier dans l'univers des placements immobiliers et des produits patrimoniaux (assurance-vie, épargne immobilière, démembrement de propriété), mais aussi des montages frauduleux inspirés des schémas de type Ponzi.
1. Ce que l'on sait des faits
1.1 Deux intrusions confirmées, revendiquées mi-août
Le 12 août 2026, un acteur malveillant utilisant le pseudonyme ZeroBytes publie, sur un forum de cybercriminalité, la revendication d'un piratage de la DGFiP via le portail impots.gouv.fr. Les premières investigations internes, confirmées dans un communiqué de presse du ministère de l'Économie daté du 14 août, établissent qu'un accès illégitime au système d'information de la DGFiP est survenu fin juin 2026, à la suite de l'usurpation des identifiants d'un agent et d'un tiers habilité.
Selon les analyses de la plateforme de veille FrenchBreaches, le fichier revendiqué contient 678 438 lignes de données, correspondant à environ 392 867 particuliers et 285 570 professionnels, un ordre de grandeur confirmé par plusieurs médias spécialisés. L'administration, de son côté, retient officiellement la formule " 678 000 particuliers et professionnels ", chiffre repris par l'inspectrice générale des finances publiques lors d'un point presse le 14 août.
Un mode opératoire fondé sur la compromission d'accès internes
Le scénario décrit par l'attaquant et recoupé par les premières analyses est le suivant :
- Compromission d'identifiants internes : ZeroBytes aurait obtenu des identifiants utilisés pour se connecter à un accès distant (VPN ou portail interne) de la DGFiP, en contournant l'authentification multifacteur grâce à l'usurpation d'identifiants d'un agent et d'un tiers habilité.
- Accès à un outil de recherche interne : une fois dans le réseau, l'attaquant aurait utilisé un outil interne permettant d'interroger les dossiers de contribuables particuliers et professionnels, de consulter leurs échanges avec l'administration et d'extraire des données fiscales ciblées.
- Fenêtre d'exposition fin juin 2026 : l'intrusion initiale se situe fin juin 2026 ; elle aurait été détectée et l'accès coupé dans le cadre d'un contrôle de sécurité, les comptes compromis étant désactivés dès la détection.
Dans un second temps, une nouvelle intrusion survenue fin juillet 2026 est identifiée, distincte de la première, et concerne des accès à des bases de données cadastrales. Les autorités parlent désormais de " deux intrusions " ayant permis la consultation et l'extraction de données fiscales et foncières, sans que l'ensemble des revendications techniques de ZeroBytes (notamment la compromission intégrale du SPDC) ne soit encore détaillé ligne par ligne.
La confirmation officielle de la DGFiP
Le 13 août, puis dans un communiqué plus détaillé le 14 août, le ministère de l'Économie et des Finances et la DGFiP confirment :
- l'existence d'" accès illégitimes " à leur système d'information, survenus en juin et juillet 2026, à la suite d'usurpations d'identifiants d'un agent de la DGFiP et d'un tiers habilité ;
- que ces accès ont permis la consultation et l'extraction de données relatives à des particuliers et des professionnels ;
- qu'un total de 678 000 usagers (particuliers et professionnels confondus) serait concerné à ce stade des investigations ;
- qu'environ 200 000 comptes cadastraux ont également été affectés, pour des données relatives aux adresses et aux surfaces de biens immobiliers.
La DGFiP indique avoir :
- saisi la CNIL, conformément à l'article 33 du RGPD, qui impose une notification dans les 72 heures après la constatation d'une violation présentant un risque pour les droits et libertés ;
- saisi l'ANSSI (Agence nationale de la sécurité des systèmes d'information) pour appuyer les investigations techniques et les mesures de remédiation ;
- informé le haut fonctionnaire de défense et de sécurité et déposé plainte auprès du parquet de Paris, qui a ouvert une enquête préliminaire ;
- engagé un processus d'information individuelle des usagers identifiés comme concernés, via leur espace en ligne ou par courrier, une fois le périmètre précisément établi.
Voici le type de courriel que certains contribuables concernés ont commencé à recevoir (Source : FrenchBreaches)
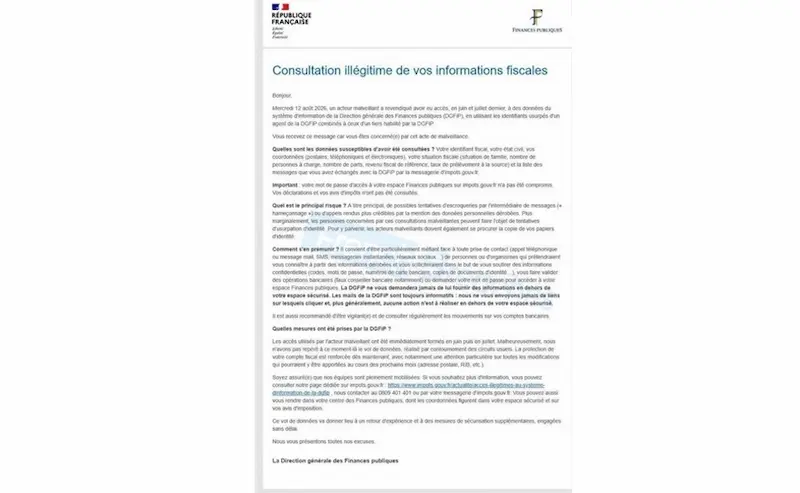
Depuis la médiatisation de l'affaire, le Premier ministre a demandé à l'ANSSI un audit approfondi de l'incident, soulignant la gravité de cette fuite de données publiques et la nécessité de renforcer les contrôles sur les systèmes de l'État.
Les services de Bercy insistent sur un point important : les espaces personnels impots.gouv.fr et les mots de passe associés n'ont pas été compromis, de même que les moyens de paiement (RIB, IBAN, cartes bancaires) des contribuables. Les risques immédiats portent donc moins sur le piratage technique des comptes fiscaux que sur la réutilisation criminelle des informations exfiltrées.
1.2 Des données qui dessinent un profil patrimonial
Les analyses de FrenchBreaches et de plusieurs médias spécialisés permettent de détailler les champs exposés dans les échantillons consultés :
- Identité civile : identifiant fiscal interne, nom de naissance, nom d'usage, prénoms.
- État civil : date et lieu de naissance.
- Coordonnées : adresse postale complète, adresse e-mail, numéro de téléphone.
- Situation familiale : mention du conjoint, personnes à charge, quotient familial.
- Indicateurs fiscaux : revenu fiscal de référence (RFR), taux de prélèvement à la source, éléments déclaratifs liés à l'impôt sur le revenu et à la fiscalité des entreprises (raison sociale, SIREN).
- Historique des démarches : liste de messages et de réclamations adressés à l'administration fiscale.
ZeroBytes affirme également que le fichier contiendrait :
- 26 805 personnes déclarant plus de 100 000 € de revenu fiscal de référence,
- 386 au-delà d'1 million d'euros,
- 8 au-delà de 10 millions d'euros.
Ces chiffres proviennent exclusivement de l'attaquant et ne sont pas confirmés par la DGFiP. Ils doivent donc être considérés avec prudence. En revanche, ils illustrent la logique d'usage : la possibilité de trier les victimes selon leur niveau de patrimoine ou de revenu et de viser spécifiquement les foyers les plus aisés.
Les analyses convergent sur plusieurs points rassurants : aucun mot de passe de connexion, ni coordonnées bancaires (RIB, IBAN, numéros de carte) n'ont été observés dans les échantillons étudiés. Les risques ne sont donc pas immédiats sur les moyens de paiement. Ils sont en revanche très élevés en matière d'ingénierie sociale, car ces données permettent de fabriquer des scénarios d'arnaque extrêmement crédibles, ciblant en priorité les épargnants disposant d'épargne immobilière, de parts de SCPI ou de stratégies de démembrement de propriété.
1.3 Une seconde revendication : les propriétaires immobiliers et les données cadastrales
À partir du 14 août, le même acteur revendique une deuxième intrusion, distincte de la première, visant cette fois le Serveur Professionnel de Données Cadastrales (SPDC), accessible via le domaine apexappliext.dgfip.finances.gouv.fr.
Il avance les éléments suivants :
- une date d'intrusion au 29 juillet 2026 ;
- environ 252 149 lignes extraites et mises en vente sur un forum ;
- selon lui, ces lignes correspondraient à plus de 2 millions de titulaires de droits immobiliers, un même propriétaire pouvant apparaître plusieurs fois en fonction de ses parcelles.
Les données concernées seraient notamment :
- noms, prénoms, sexe, date et lieu de naissance ;
- adresse postale ;
- identifiants fonciers MAJIC ;
- références des parcelles et sections cadastrales ;
- droits de propriété associés, quote-parts, éventuels indivisaires.
À ce stade, les communiqués officiels de la DGFiP mentionnent que, dans le cadre des accès illégitimes, des " données cadastrales relatives aux adresses et aux surfaces des biens immobiliers " ont été consultées et qu'environ 200 000 comptes cadastraux sont concernés. En revanche, l'administration fiscale n'a pas formellement détaillé ni confirmé, ligne par ligne, la compromission du SPDC telle que revendiquée par ZeroBytes, même si plusieurs médias et experts relaient la revendication et les premiers éléments techniques.
L'enjeu de ce croisement est majeur : si l'attaque sur le SPDC devait être confirmée dans toute son ampleur, les cybercriminels disposeraient pour une partie des contribuables d'une vision inédite en France — combien une personne gagne (données fiscales), ce qu'elle possède (données cadastrales), et comment elle organise son patrimoine (investissements immobiliers, éventuelles stratégies de démembrement de propriété ou d'épargne immobilière). Pour l'expert en cybersécurité Clément Domingo (SaxX), on serait " peut-être en train de vivre la cyberattaque la plus grave de l'histoire de France ", une formule largement reprise par la presse spécialisée.
2. Pourquoi les épargnants deviennent une cible prioritaire
Une fuite de mots de passe se traite en changeant ses mots de passe. Une fuite de données fiscales, non. On ne change ni sa date de naissance, ni l'adresse de sa résidence principale du jour au lendemain, ni surtout son historique de revenus.
Les données issues de la DGFiP ont donc :
- une durée de vie longue : plusieurs années, parfois toute la vie du contribuable ;
- une forte valeur marchande sur les marchés criminels, car elles permettent de personnaliser les approches ;
- une dimension patrimoniale qui intéresse tout particulièrement les escrocs spécialisés dans les placements et l'immobilier (assurance-vie, produits défiscalisants, épargne immobilière, parts de SCPI, démembrement de propriété, montages de type pyramide de Ponzi sur des pseudo-investissements, etc.).
Concrètement, cinq scénarios doivent être anticipés si vous détenez un patrimoine financier ou immobilier.
2.1 Le faux message de l'administration fiscale
C'est le vecteur le plus évident : l'attaquant dispose désormais de vrais éléments fiscaux sur vous (numéro fiscal, revenu fiscal de référence, parfois taux de prélèvement) et de vos vraies coordonnées.
Scénario typique :
- un e-mail ou SMS se présentant comme émanant des impôts vous annonce un remboursement (trop-perçu, crédit d'impôt) ou, à l'inverse, une mise en demeure ;
- le message cite votre véritable revenu fiscal de référence ou des éléments précis de votre situation, renforçant la crédibilité ;
- le lien renvoie vers un faux site impots.gouv.fr, extrêmement ressemblant, qui vous demande vos coordonnées bancaires, voire vos identifiants de connexion.
Avec un tel niveau de personnalisation, le taux de clic et de réponse est mécaniquement bien plus élevé qu'avec un phishing de masse. Les autorités mettent en garde contre cette évolution qualitative du risque : le simple fait qu'un message contienne de vrais éléments fiscaux n'est plus un gage de légitimité.
2.2 Le faux conseiller en gestion de patrimoine
Deuxième scénario : l'attaque au téléphone, bien préparée.
Un faux conseiller en gestion de patrimoine, éventuellement se présentant comme affilié à une grande banque, à une société de gestion de SCPI ou à un cabinet reconnu, vous appelle et :
- évoque votre situation familiale, vos revenus, parfois vos biens immobiliers ;
- soutient que vous payez " trop d'impôts " ou que vos placements actuels sont " sous-optimisés " ;
- propose une solution de défiscalisation clé en main, souvent sous forme de démembrement de propriété, d'investissement en SCPI ou de produits structurés.
Ce scénario existe depuis longtemps. La nouveauté, c'est le niveau d'information préalable dont dispose l'escroc, qui peut adapter finement son discours à votre profil fiscal et patrimonial. Il peut, par exemple, vous orienter vers des pseudo-stratégies de démembrement de parts de SCPI ou d'épargne immobilière, en exploitant la promesse d'optimiser l'IFI ou la transmission patrimoniale.
2.3 L'usurpation d'une société de gestion réelle
Les véhicules d'investissement immobilier non cotés, comme les SCPI, sont depuis plusieurs années dans le radar des escrocs. L'Autorité des marchés financiers (AMF) et l'ACPR publient chaque année une liste noire de sites usurpant l'identité de sociétés de gestion ou de produits d'investissement, avec plus d'un millier de nouvelles entrées par an.
Le schéma le plus redoutable pour un épargnant :
- création d'un faux site reprenant l'identité visuelle d'une véritable société de gestion d'actifs immobiliers ;
- mise à disposition de faux bulletins de souscription et de faux documents d'information (DIC, note d'information), copiés sur les originaux ;
- envoi ciblé de ces documents à des personnes dont les revenus et le patrimoine sont connus, en leur proposant un " accès privilégié " à un placement à fort rendement ;
- substitution d'un IBAN frauduleux : le virement ne part pas vers le compte de la société de gestion ou de son dépositaire, mais vers un compte contrôlé par les escrocs.
La fuite de données fiscales permet de cibler uniquement des profils solvables, qui ont des impôts à optimiser et des capacités de souscription significatives. Dans certains cas extrêmes, les escrocs peuvent structurer de véritables montages frauduleux de type pyramide de Ponzi, où les versements des nouveaux " associés " servent à rémunérer les premiers, sans investissement immobilier réel — en détournant même le vocabulaire de l'épargne immobilière et des SCPI pour paraître crédibles.
2.4 La fraude au changement de RIB
Pour les épargnants déjà associés de placements immobiliers, l'un des risques principaux est la fraude au changement de RIB sur les revenus distribués :
- vous recevez un e-mail ou un courrier semblant émaner de votre société de gestion, vous demandant de mettre à jour vos coordonnées bancaires pour le versement des loyers ;
- les escrocs vous fournissent un nouveau RIB, présenté comme celui de la société ou de son dépositaire ;
- vous renvoyez un formulaire signé : à partir de là, les revenus de votre placement sont versés sur le compte des fraudeurs, sans que vos parts de SCPI ou votre patrimoine n'aient été " volés " formellement.
La connaissance de votre profil fiscal et de votre patrimoine renforce ici la plausibilité du message (" nous avons noté que votre taux de prélèvement à la source a évolué ", etc.). En droit pénal, ce type d'escroquerie au faux RIB ou au virement est sanctionné par cinq ans d'emprisonnement et 375 000 euros d'amende.
2.5 Le ciblage physique des patrimoines les plus élevés
Enfin, pour les patrimoines les plus importants, un risque dépasse le cadre numérique :
- l'association d'un revenu élevé et d'une adresse précise peut intéresser des réseaux de cambriolage ou de délinquance organisée ;
- le croisement avec les données cadastrales (si la seconde fuite se confirme dans toute son ampleur) donnerait une visibilité sur la nature et la localisation des biens immobiliers (résidence principale, secondaire, immeubles de rapport…).
Les experts interrogés soulignent ce point comme la dimension la plus préoccupante du dossier : pour la première fois, un acteur malveillant pourrait disposer d'une cartographie fine des ménages à haut revenu et fort patrimoine, avec une granularité qui dépasse largement ce que permettent les sources publiques.
3. Les sept réflexes à adopter maintenant
Face à cette situation, les réflexes suivants permettent de réduire significativement votre exposition, que vous soyez ou non dans le périmètre exact de la fuite.
1. Ne cliquez sur aucun lien dans un message se présentant comme venant des impôts.
Accédez toujours à votre espace fiscal en saisissant vous-même impots.gouv.fr dans votre navigateur, ou via l'application officielle. Les autorités rappellent que les notifications importantes sont accessibles depuis l'espace sécurisé, sans qu'il soit nécessaire de suivre un lien reçu par courriel ou SMS.
2. Activez l'authentification à deux facteurs sur votre espace impots.gouv.fr et changez votre mot de passe.
Choisissez un mot de passe long et unique, que vous n'utilisez sur aucun autre service, et activez la double authentification si ce n'est pas déjà fait.
3. Rappelez-vous que la DGFiP ne demande jamais de coordonnées bancaires, de numéro de carte ou de mot de passe par e-mail, SMS ou téléphone.
Les remboursements d'impôt sont indiqués dans votre espace en ligne et transitent par les canaux bancaires habituels, sans qu'on vous demande d'IBAN par mail.
4. Vérifiez tout IBAN avant un virement de souscription à tout placement.
- Les fonds d'une souscription immobilière vont vers le compte de la société de gestion ou de son dépositaire, jamais vers un compte de particulier.
- Méfiez-vous d'un IBAN situé à l'étranger sans justification claire : c'est un signal d'alerte majeur.
- Pour tout doute, appelez la société de gestion via les coordonnées figurant sur son site officiel ou dans ses documents AMF.
5. Contrôlez l'agrément AMF de tout intermédiaire qui vous démarche.
- La société de gestion doit être agréée par l'AMF.
- Le conseiller doit être immatriculé à l'ORIAS.
- Avant tout versement, consultez la liste noire AMF/ACPR des sites et entités non autorisés.
6. Méfiez-vous des démarchages non sollicités, même lorsqu'ils mentionnent votre situation fiscale réelle.
Le fait qu'un interlocuteur connaisse votre revenu fiscal de référence ou votre composition de foyer n'est plus un gage de légitimité : dans le contexte actuel, c'est un signal d'alerte.
7. En cas de doute ou de préjudice, signalez et documentez.
- Signalez les tentatives de fraude sur la plateforme
cybermalveillance.gouv.fr(dispositif 17Cyber). - Transférez les SMS frauduleux au 33700.
- Déposez plainte et conservez tous les éléments (e-mails, captures d'écran, relevés bancaires).
- Vous pouvez également exercer vos droits d'accès auprès de la DGFiP et saisir la CNIL en cas de manquement constaté, en vous appuyant sur le cadre du RGPD (articles 33 et 34).
4. Ce qu'il reste à éclaircir
4.1 Le périmètre exact de la fuite
- Le volume de 678 438 lignes est avancé par l'attaquant et documenté par FrenchBreaches, mais la DGFiP n'a pour l'instant confirmé que l'ordre de grandeur, parlant d'environ 678 000 particuliers et professionnels.
- L'attaquant affirme que l'outil auquel il avait accès lui permettait de consulter des données sur un volume bien supérieur de contribuables (jusqu'à plusieurs millions), même s'il ne prétend pas avoir tout extrait.
Il faudra donc attendre les audits techniques complets, notamment ceux menés avec l'ANSSI, pour savoir si ce qui a été publié ou mis en vente représente l'intégralité des données exfiltrées ou seulement une partie.
4.2 La réalité et l'ampleur de la fuite cadastrale
La seconde revendication, portant sur le SPDC et visant plus de 2 millions de propriétaires, n'est pas encore officiellement détaillée par l'administration fiscale, même si la consultation de " données cadastrales " est désormais mentionnée dans les communiqués de Bercy et les prises de parole publiques.
Les points qui restent notamment à éclaircir :
- la réalité de la compromission technique du SPDC en tant que système distinct, tel que décrit par ZeroBytes ;
- la nature exacte des données exfiltrées (toutes les parcelles d'un propriétaire ou un sous-ensemble ?) ;
- la possibilité, pour les attaquants, de croiser automatiquement ces données cadastrales avec la base fiscale pour produire une vision complète des patrimoines.
Pour les épargnants fortement investis en immobilier (locatif direct, SCI, parts de SCPI, placements en démembrement de propriété), ces éléments seront déterminants pour apprécier l'évolution du risque.
4.3 Le délai entre la détection et l'annonce publique
Selon les informations disponibles, l'intrusion aurait été détectée fin juin 2026 et l'accès coupé à cette date, mais la communication publique de la DGFiP n'est intervenue que mi-août, après la revendication de l'attaquant.
Environ sept semaines séparent donc l'incident initial de l'annonce aux usagers. Ce délai interroge :
- sur la rapidité des notifications aux personnes concernées, au regard des exigences du RGPD (notification " dans les meilleurs délais " à la CNIL et, dans certains cas, aux personnes, avec un objectif de 72 heures pour la notification initiale) ;
- sur les arbitrages opérés entre impératifs d'enquête, sécurité et transparence.
Plusieurs experts estiment que ce point sera au cœur des suites judiciaires et du futur examen de la CNIL, dans un contexte où la France a déjà connu d'autres violations significatives de données publiques.
5. Questions fréquentes
Comment savoir si je suis concerné ?
La DGFiP s'est engagée à informer individuellement les usagers dont les données ont été identifiées comme compromises. Tant que vous n'avez pas reçu de notification officielle dans votre espace ou par courrier, considérez que tout message affirmant que vous êtes victime, s'il vous demande de cliquer, payer ou communiquer des données, relève très probablement d'une tentative d'escroquerie.
Mes coordonnées bancaires ont-elles fuité ?
Les analyses publiées à ce jour ne signalent aucune donnée bancaire (RIB, IBAN, numéros de carte) dans les échantillons étudiés, ni de compromission des mots de passe des espaces impots.gouv.fr. Cela ne dispense pas de surveiller attentivement vos relevés et vos notifications bancaires : les données fiscales suffisent à rendre une fraude très crédible.
Faut-il changer de RIB par précaution ?
Ce n'est pas nécessaire en l'état. Changer de RIB ne limite pas le risque d'arnaque, qui repose sur l'usurpation de vos interlocuteurs. En revanche, refusez toute demande entrante de changement de RIB, surtout par e-mail, et vérifiez systématiquement, via un canal que vous choisissez vous-même (appel direct, espace sécurisé), toute modification de coordonnées bancaires liées à vos placements.
Puis-je demander réparation ?
Vous pouvez :
- déposer plainte si vous avez subi un préjudice (fraude, détournement de fonds, usurpation d'identité) ;
- saisir la CNIL pour violation de vos données personnelles ;
- exercer vos droits RGPD (accès, rectification, limitation, opposition) auprès de la DGFiP.
Une éventuelle indemnisation suppose de démontrer un préjudice concret. Conservez donc toutes les preuves de tentatives de fraude ou de dommages subis (mails, SMS, captures d'écran, relevés).
Conclusion
Le piratage de la DGFiP marque un tournant pour la sécurité des épargnants français : pour la première fois, des cybercriminels revendiquent l'accès à des données fiscales massives, officiellement chiffrées à 678 000 comptes, potentiellement croisées demain avec des données cadastrales concernant environ 200 000 comptes fonciers. Les informations compromises sont précisément celles qui permettent de cibler les ménages les plus solvables et de bâtir des escroqueries sur mesure, en particulier dans le champ de l'épargne immobilière, des SCPI et des montages patrimoniaux complexes.
Face à cette réalité, la marge de manœuvre de l'épargnant ne se situe pas sur la donnée elle-même — impossible de changer son historique fiscal — mais sur ses comportements de protection : vérification systématique des interlocuteurs, sécurisation des virements de souscription, vigilance sur les demandes de changement de RIB, contrôle de l'agrément des sociétés de gestion, prise en compte des listes noires AMF/ACPR, exploitation des dispositifs publics de signalement et de recours.
Cet article sera mis à jour au fil des communications officielles de la DGFiP, de la CNIL et de l'ANSSI, ainsi que des nouvelles analyses techniques disponibles.
À retenir
- La fuite de données fiscales à la DGFiP expose l'identité, les revenus et parfois le patrimoine de 678 000 contribuables environ, avec la consultation de données cadastrales sur des centaines de milliers de comptes immobiliers.
- Les épargnants deviennent des cibles privilégiées d'arnaques sophistiquées (faux impôts, faux conseillers, faux sites de placements, fraude au changement de RIB), pouvant aller jusqu'à des montages de type pyramide de Ponzi sur de prétendus placements immobiliers ou de fausses stratégies de démembrement de propriété.
- Les flux financiers liés à vos placements (souscriptions, distributions) peuvent être redirigés vers des comptes frauduleux via des faux RIB ou des usurpations de sociétés de gestion.
- Vos meilleurs remparts : ne jamais cliquer sur les liens reçus, vérifier tout IBAN et tout interlocuteur, utiliser l'authentification forte et les canaux officiels, contrôler l'agrément AMF et l'inscription ORIAS des acteurs qui vous démarchent.
- En cas de doute, faites vérifier la démarche par un professionnel de la gestion de patrimoine et signalez toute tentative de fraude aux autorités compétentes (police, parquet, CNIL, cybermalveillance.gouv.fr, 33700).
Sources
- Communiqués officiels du ministère de l'Économie et des Finances et de la DGFiP (13 et 14 août 2026).
- Analyses de la plateforme de veille FrenchBreaches sur le piratage de la DGFiP.
- Articles de la presse spécialisée cybersécurité sur les intrusions ZeroBytes visant la DGFiP et le SPDC.
- Interventions de Clément Domingo (SaxX) et d'experts ANSSI/CNIL dans les médias.
- Dossiers pédagogiques et guides de vigilance publiés sur meilleurescpi.com.
- Règlement général sur la protection des données (RGPD), articles 33 et 34 — obligations de notification en cas de violation de données personnelles.
- AMF/ACPR — listes noires annuelles des sites et entités non autorisés (éditions 2024-2026).
💡 Conseil de l'expert en gestion de patrimoine
Dans mon activité quotidienne, je constate que les escroqueries les plus efficaces ne s'appuient pas sur des techniques informatiques complexes, mais sur la confiance — et cette confiance se construit avec des informations précises sur vous. Avec la fuite de données de la DGFiP, le risque n'est plus théorique : un fraudeur peut désormais vous appeler en connaissant votre revenu exact, votre adresse, votre composition de foyer, voire la nature de vos placements immobiliers (SCPI, démembrement de propriété, épargne immobilière), et paraître parfaitement légitime.
Mon conseil prioritaire : établissez un protocole de vérification personnel. Décidez, dès aujourd'hui, que toute demande de virement, de changement de coordonnées bancaires ou de souscription à un placement sera systématiquement vérifiée via un canal que vous initiez (rappel sur le numéro officiel du site, connexion directe à votre espace en ligne). Ne répondez jamais à une urgence créée par un tiers — la pression temporelle est le principal levier des escrocs. Et si un interlocuteur vous cite des données fiscales pour vous convaincre de sa légitimité, considérez cela comme un signal d'alarme, pas comme une preuve de confiance.
À propos de l'auteur